امنیت وب سایت چیست؟ راه های افزایش امنیت سایت در سال 2026
پاسخ کوتاه: امنیت سایت (Web Security) یعنی مجموعهای از تدابیر، ابزارها و سیاستها که از وبسایت در برابر هک سایت، بدافزار (Malware)، سرقت اطلاعات و دسترسی غیرمجاز محافظت میکند؛ از فعالسازی گواهی SSL و پروتکل HTTPS گرفته تا نصب فایروال (Firewall و WAF)، بهروزرسانی وردپرس و پشتیبانگیری منظم (Backup). یک سایت امن، دادههای کاربران را رمزنگاری میکند، در برابر حملات سایبری مقاومت میکند و هم اعتماد کاربران و هم رتبه گوگل را حفظ میکند.
امنیت سایت چیست؟ امنیت وبسایت به مجموعهای از تدابیر، سیاستها و ابزارهایی اطلاق میشود که با هدف جلوگیری از دسترسی غیرمجاز، خرابکاری، و سرقت اطلاعات در فضای آنلاین طراحی میشوند. یک وبسایت امن سایتی است که در برابر انواع تهدیدات از جمله حملات سایبری، بدافزارها، تزریق کدهای مخرب (SQL Injection) و مهندسی اجتماعی ایمن شده باشد.
جهت درخواست خدمات طراحی وبسایت و یا مشاوره رایگان همین الان با کارشناسان وب داران تماس بگیرید.
بیش از ۱۲ سال تجربه در طراحی سایت و سئو؛ همراه شما برای ساخت یک حضور حرفهای و ماندگار در فضای دیجیتال.
۰۲۱-۸۸۲۷۸۷۴۵در دنیای وب، فقط داشتن یک آنتیویروس یا رمز عبور قوی کافی نیست. امنیت واقعی شامل لایههای مختلفی از حفاظت است: از رمزنگاری اطلاعات کاربران گرفته تا تأمین امنیت مسیرهای ورود، کنترل سطح دسترسیها و پیکربندی درست سرور و CMS. امنیت سایت یک فرآیند مداوم است، نه یک اقدام یکباره. به همین دلیل بهتر است امنیت در طراحی سایت از روز اول لحاظ شود و سپس به صورت دورهای بهبود امنیت سایت را در برنامه نگهداری خود قرار دهید.
اصول اولیهای که برای داشتن یک سایت ایمن باید رعایت شوند شامل موارد زیر هستند:
- استفاده از پروتکل HTTPS (گواهی SSL)
- بهروزرسانی مداوم افزونهها، قالبها و سیستمهای مدیریت محتوا
- تعیین سطح دسترسی محدود برای کاربران
- استفاده از فایروال وب اپلیکیشن (WAF)
- پشتیبانگیری منظم از دادهها (Backup)
در نهایت، امنیت سایت یعنی اینکه کاربران بتوانند با خیال راحت وارد سایت شما شوند، اطلاعات وارد کنند، پرداخت انجام دهند و مطمئن باشند که دادههایشان محفوظ میماند.
اگر بخواهیم تصویر کاملتری از یک سایت امن داشته باشیم، باید بگوییم امنیت وب در قالب چند لایه دفاعی تعریف میشود که ضعف هر لایه را لایه بعدی جبران میکند. در جدول زیر لایههای اصلی امنیت وبسایت و ابزارهای مرتبط با هر لایه را مشاهده میکنید:
| لایه امنیتی | ابزار و راهکار | نقش در امنیت سایت |
|---|---|---|
| لایه ارتباطی | گواهی SSL و پروتکل HTTPS | رمزنگاری دادههای رد و بدلشده بین کاربر و سرور |
| لایه شبکه | Firewall، WAF و ModSecurity | فیلتر ترافیک مخرب و مسدودسازی حملات قبل از رسیدن به سرور |
| لایه نرمافزار | بهروزرسانی CMS، امنیت افزونهها و امنیت قالب | بستن حفرههای امنیتی کدهای سایت و امنیت نرمافزار |
| لایه دسترسی | رمز عبور قوی، 2FA و مدیریت نقشها | محافظت از امنیت پنل مدیریت و حسابهای کاربری |
| لایه داده | Backup منظم و رمزنگاری دیتابیس | بازیابی سریع سایت پس از حادثه امنیتی |
| لایه زیرساخت | هاست امن، CDN و Cloudflare | مقابله با حملات DDoS و پایش ۲۴ ساعته سرور |
چرا امنیت سایت مهم است؟
امنیت وبسایت اهمیت بسیار زیادی دارد چون از اطلاعات حساس کاربران مثل ایمیل، رمز عبور و اطلاعات پرداخت محافظت میکند. اگر این اطلاعات لو بروند، ممکن است کاربران دیگر به سایت اعتماد نکنند یا حتی شکایت قانونی مطرح شود. از طرف دیگر، وقتی کاربران ببینند سایتی امن است و آدرس آن با https شروع میشود، حس اطمینان بیشتری پیدا میکنند و احتمال اینکه دوباره به سایت سر بزنند یا خرید انجام دهند بیشتر میشود.
بر اساس گزارش سالانه IBM درباره هزینه نشت دادهها (Cost of a Data Breach)، میانگین هزینه یک رخداد امنیتی برای کسبوکارها میلیونها دلار است و حتی برای سایتهای کوچک، جبران یک حمله میتواند ماهها درآمد را نابود کند. مهمترین دلایل اهمیت امنیت سایت را میتوان اینگونه خلاصه کرد:
- حفاظت از اطلاعات حساس کاربران: رمزهای عبور، اطلاعات بانکی و دادههای شخصی کاربران باید رمزنگاری شوند تا در صورت تلاش برای نفوذ، چیزی در اختیار هکر قرار نگیرد.
- جلب اعتماد و حفظ شهرت برند: یک سایت هکشده یا ناامن، اعتباری که سالها برای آن زحمت کشیدهاید را در چند ساعت از بین میبرد؛ در حالی که سایت امن، بهترین تبلیغ برای برند شماست.
- سئو و رتبه گوگل: تاثیر امنیت سایت بر سئو مستقیم و قابل اندازهگیری است. گوگل سایتهایی که گواهی SSL ندارند یا به عنوان ناامن شناسایی میشوند را در نتایج پایینتر نشان میدهد و حتی ممکن است از فهرست جستجو حذف کند.
- کاهش هزینههای بازیابی: هزینهای که برای امنیت میکنیم، خیلی کمتر از هزینهای است که بعد از یک حمله سایبری برای پاکسازی بدافزار، بازیابی سایت، بازگردانی اطلاعات و جلب اعتماد دوباره کاربران صرف میشود.
- تداوم درآمد و فعالیت: هر ساعت downtime ناشی از هک یا حمله DDoS، یعنی از دست دادن مشتری، سفارش و اعتماد.
تهدیدات امنیتی رایج در سال 2026
با رشد هوش مصنوعی مولد، اینترنت اشیا و پیشرفتهای تکنولوژی، تهدیدات سایبری در سال 2026 نهتنها بیشتر شدهاند، بلکه پیچیدهتر و هدفمندتر هم عمل میکنند. مجرمان سایبری امروز بیشتر از گذشته از روشهای خودکار و هوشمند استفاده میکنند تا نقاط ضعف وبسایتها را پیدا کنند و به اطلاعات حساس دسترسی پیدا کنند. طبق فهرست OWASP Top 10 که معتبرترین مرجع جهانی در حوزه امنیت وب است، حملات تزریق، شکستهای کنترل دسترسی و پیکربندی نادرست سرور، همچنان پرتکرارترین آسیبپذیریهای سایتها هستند.
1- حملات DDoS (توزیعشده برای قطع سرویس):
حملات DDoS حملاتی هستند که به منظور اختلال در عملکرد سایت و سرویسهای آنلاین انجام میشوند. در این نوع حملات، هکرها با استفاده از شبکهای از دستگاههای آلوده (باتنت)، تعداد انبوهی درخواست جعلی به سرور ارسال میکنند تا منابع سرور اشغال شود و سایت برای کاربران واقعی در دسترس نباشد. نتایج یک حمله DDoS موفق میتواند از کندی شدید سایت تا قطعی کامل سرویس و از دست رفتن فروش باشد.
2- بدافزار (Malware):
بدافزارها کدهای مخربی هستند که بدون اطلاع شما روی سایت نصب میشوند. این کدها میتوانند اطلاعات کاربران را بدزدند، محتوای سایت را تغییر دهند، صفحات اسپم بسازند یا از منابع سرور برای ماینینگ رمزارز سوءاستفاده کنند. انواع رایج بدافزار شامل تروجان، روتکیت، بکدور و اسکریپتهای مخرب تبلیغاتی است که معمولا از طریق افزونههای نالشده یا رمزهای عبور ضعیف وارد سایت میشوند.
3- فیشینگ (Phishing):
فیشینگ یعنی ایجاد صفحات جعلی که کاملا شبیه سایت اصلی هستند تا کاربر فریب بخورد و اطلاعات حساس خود مثل رمز عبور یا اطلاعات بانکی را وارد کند. فیشینگ میتواند از طریق ایمیل، پیامک، شبکههای اجتماعی یا حتی لینکهای داخل سایتهای هکشده انجام شود. اگر دامنه شما هک شود، هکر میتواند از اعتبار برند شما برای فیشینگ گرفتن از مشتریانتان استفاده کند؛ فاجعهای که اعتماد را برای همیشه از بین میبرد.
4- تزریق کد (SQL Injection و XSS):
در حملات تزریق، کدهای مخرب از طریق فیلدهای ورودی سایت (فرم جستجو، فرم تماس یا فرم ورود) به دیتابیس نفوذ میکنند. SQL Injection برای دسترسی و دستکاری مستقیم دیتابیس استفاده میشود و XSS (اسکریپتنویسی بینسایتی) باعث اجرای کدهای مخرب در مرورگر کاربران میشود. این حملات یکی از قدیمیترین و در عین حال پرخطرترین تهدیدات امنیت وب هستند و پوشش آنها یکی از وظایف اصلی WAF است.
5- آسیبپذیری در افزونهها و قالبهای قدیمی:
بخش بزرگی از هکهای موفق، نتیجه نصب افزونهها یا قالبهای نالشده و بهروزرسانی نکردن پلاگینها است. وقتی نسخه جدید یک افزونه منتشر میشود و حفره امنیتی آن اعلام میگردد، هکرها به صورت خودکار سایتهایی را که هنوز از نسخه قدیمی استفاده میکنند اسکن و مورد حمله قرار میدهند. به همین دلیل امنیت افزونهها و امنیت قالب، یکی از ارکان اصلی بهبود امنیت سایت محسوب میشود.
6- لیست سیاه شدن توسط گوگل (Blacklisting):
اگر سایت شما به بدافزار آلوده شود یا فعالیت مشکوکی داشته باشد، ممکن است گوگل آن را در لیست سیاه قرار دهد و دیگر در نتایج جستجو نمایش ندهد. حتی مرورگرها هم به کاربران هشدار میدهند که وارد این سایت نشوند. خروج از لیست سیاه گوگل فرآیندی زمانبر است و در این مدت ترافیک ارگانیک شما تقریبا به صفر میرسد.
7- حملات Brute Force و سرقت رمز عبور:
در حمله Brute Force، هکر با استفاده از نرمافزارهای خودکار، میلیونها ترکیب رمز عبور را روی صفحه ورود سایت شما امتحان میکند تا بالاخره رمز درست پیدا شود. این حمله مخصوصا روی امنیت پنل مدیریت (مثل wp-admin وردپرس) بسیار شایع است. استفاده از رمزهای عبور ضعیف و تکراری، کار هکرها را بسیار سادهتر میکند.
8- تغییر مسیرهای مخرب (Malicious Redirects):
در این نوع حمله، کاربر وقتی وارد سایت شما میشود، به صورت خودکار به یک سایت آلوده یا جعلی هدایت میشود، بدون اینکه متوجه شود. این روش برای پخش ویروس، فیشینگ یا سرقت اطلاعات استفاده میشود و معمولا ردپایی در کدهای قالب، فایل htaccess یا اسکریپتهای تزریقشده باقی میگذارد.
9- هک جلسات کاربران (Session Hijacking):
در این روش، هکر کوکی یا شناسه نشست (Session) کاربر را میدزدد (مثلا وقتی کاربر لاگین کرده است) و بدون نیاز به رمز عبور، از دسترسی او استفاده میکند. این نوع حملات بیشتر در سایتهایی که از HTTPS استفاده نمیکنند یا کوکیهایشان را امنسازی نکردهاند، شایع است.
10- اکسپلویت روز صفر (Zero-Day Exploit):
حمله Zero-Day از حفرههای امنیتی استفاده میکند که توسعهدهنده نرمافزار هنوز از آن خبر ندارد یا برای آن پچ امنیتی منتشر نکرده است. به همین دلیل این حملات بسیار خطرناکاند؛ هیچ بهروزرسانیای هنوز برای جلوگیری از آنها وجود ندارد. تنها راه کاهش خسارت، لایههای دفاعی متعدد (WAF، مانیتورینگ و بکاپ) و انتخاب سریع است.
11- هرزنامه سئو (SEO Spam):
هکرها لینکها یا صفحات اسپم داخل سایت شما قرار میدهند تا ترافیک را به سایتهای خودشان هدایت کنند یا از اعتبار دامنه شما برای سئو سایت های مشکوک بهرهبرداری کنند. این باعث افت اعتبار دامنه و جریمه گوگل میشود و معمولا اولین نشانه آن، ظاهر شدن صفحات عجیب ژاپنی یا دارویی در نتایج جستجوی سایت شماست.
در جدول زیر خلاصه مهمترین تهدیدات، میزان خطر و راه مقابله با هر کدام را یکجا ببینید:
| تهدید امنیتی | سطح خطر | بهترین راه مقابله |
|---|---|---|
| حمله DDoS | بالا | سرویس CDN و Cloudflare |
| بدافزار (Malware) | بسیار بالا | اسکن دورهای + افزونه امنیتی + بکاپ |
| SQL Injection و XSS | بسیار بالا | فایروال WAF و اعتبارسنجی فرمها |
| Brute Force | متوسط | محدود کردن ورود + 2FA + رمز قوی |
| آسیبپذیری افزونه و قالب | بالا | بهروزرسانی و حذف افزونههای بلااستفاده |
| فیشینگ | متوسط | آموزش کاربران + SSL + مانیتورینگ دامنه |
| لیست سیاه گوگل | بالا | پاکسازی سریع بدافزار + درخواست بازبینی |
SSL چیست؟ و HTTPS چه تفاوتی با HTTP دارد؟
پیش از هر اقدام امنیتی، باید پایه ارتباط امن بین کاربر و سرور را برقرار کنید. دو اصطلاح پرتکرار در این حوزه، گواهی SSL و پروتکل HTTPS هستند که خیلیها آنها را با هم اشتباه میگیرند؛ در ادامه به زبان ساده توضیح میدهیم.
گواهی SSL چیست؟
SSL یا Secure Socket Layer یک پروتکل امنیتی است که ارتباط بین مرورگر کاربر و سرور سایت را رمزنگاری میکند. این پروتکل مانع از خوانده شدن اطلاعات توسط افراد غیرمجاز هنگام تبادل دادهها میشود؛ یعنی حتی اگر کسی در میانه راه به دادهها دسترسی پیدا کند، چیزی قابل خواندن در اختیار نخواهد داشت. گواهی SSL امروزه یکی از مهمترین و پایهترین ابزارهای امنیت هر سایت است.
HTTPS چیست؟
HTTPS در واقع همان HTTP است که روی آن لایه امنیتی SSL/TLS اضافه شده است. وقتی سایتی گواهی SSL داشته باشد، آدرس آن به جای HTTP با HTTPS شروع میشود و آیکون قفل کنار آدرس در مرورگر نمایش داده میشود. گوگل از سال ۲۰۱۴ استفاده از HTTPS را به عنوان یک سیگنال رتبهبندی رسمی معرفی کرده و مرورگرهایی مثل کروم، سایتهای بدون SSL را با عبارت «ناامن» برچسبگذاری میکنند؛ چیزی که نرخ کلیک و اعتماد کاربر را به شدت کاهش میدهد.
انواع گواهی SSL
گواهیهای SSL در انواع مختلفی صادر میشوند و انتخاب نوع آن به اندازه سایت و حساسیت دادهها بستگی دارد. برای انتخاب درست، جدول زیر را ببینید:
| نوع گواهی | ویژگی | مناسب برای |
|---|---|---|
| رایگان (Let’s Encrypt) | صدور سریع، تمدید هر ۳ ماه، رمزنگاری استاندارد | سایتهای شخصی، وبلاگها و شرکتهای کوچک |
| DV (اعتبارسنجی دامنه) | صحت مالکیت دامنه بررسی میشود | سایتهای معمولی و فرودگاههای اطلاعاتی |
| OV (اعتبارسنجی سازمان) | اطلاعات شرکت در گواهی درج میشود | سایتهای شرکتی و سازمانی |
| EV (اعتبارسنجی گسترده) | بالاترین سطح اعتبارسنجی و نمایش نام برند | فروشگاههای اینترنتی، بانکها و درگاههای پرداخت |
فراموش نکنید که گواهی SSL به تنهایی کافی نیست؛ SSL فقط ارتباط را رمزنگاری میکند و باید در کنار سایر لایههای امنیتی استفاده شود. در ادامه بهترین راهکارهای افزایش امنیت سایت را یک به یک بررسی میکنیم.
راههای افزایش امنیت سایت؛ ۱۴ روش عملی در سال 2026
در دنیای دیجیتال امروز، افزایش امنیت سایت یکی از مهمترین وظایف هر صاحب وبسایت است؛ چه یک فروشگاه اینترنتی داشته باشید، چه یک وبلاگ شخصی. با رشد تهدیدات سایبری، تنها راه نجات از حملات و سرقت اطلاعات، پیشگیری و ایجاد لایههای امنیتی مختلف روی سایت است. اگر میخواهید به صورت گستردهتر بدانید چگونه امنیت سایت را بالا ببریم؟ میتوانید راهنمای تخصصی ما را هم بخوانید؛ اما در ادامه، مهمترین و مؤثرترین راهکارهای افزایش امنیت سایت در سال 2026 را یک به یک بررسی میکنیم:
1- فعالسازی گواهی SSL و استفاده از HTTPS
SSL اطلاعات ارسالی بین مرورگر کاربر و سرور را رمزنگاری میکند؛ یعنی حتی اگر کسی در میانه راه به دادهها دسترسی پیدا کند، چیزی قابل خواندن در اختیار ندارد. داشتن HTTPS نهتنها امنیت اطلاعات را تضمین میکند، بلکه باعث میشود مرورگرها علامت قفل کنار آدرس سایت نشان دهند، اعتماد کاربر بالا برود و نرخ تبدیل سایت بهبود پیدا کند. امروزه بیشتر هاستهای معتبر، گواهی رایگان Let’s Encrypt را به صورت یککلیکی ارائه میدهند؛ پس دیگر هیچ بهانهای برای سایت بدون HTTPS وجود ندارد.
2- بهروزرسانی دائمی وردپرس، قالب و افزونهها
هکرها عاشق باگهای نسخههای قدیمی هستند! سیستمهای مدیریت محتوا مثل وردپرس دائما بهروزرسانی میشوند تا مشکلات امنیتی رفع شود. بهروزرسانی وردپرس، قالب و افزونهها را باید در اولویت اول نگهداری سایت قرار دهید؛ چون بیشتر نفوذهای موفق، از حفرههای شناختهشده نسخههای قدیمی عبور میکنند. توصیه میشود قبل از هر بهروزرسانی، یک نسخه پشتیبان کامل بگیرید تا در صورت ناسازگاری، سایت سریع بازگردانی شود. امنیت افزونهها و امنیت قالب به این معناست که فقط از مخزن رسمی یا فروشندگان معتبر خرید کنید، افزونههای نالشده را حذف کنید و افزونههای بلااستفاده را به طور کامل پاک کنید.
3- نصب افزونههای امنیتی قدرتمند (مثل Wordfence یا iThemes Security)
این افزونهها مثل یک نگهبان هوشمند، سایت را در برابر نفوذ، حملات Brute Force، بدافزار و حتی فایلهای مشکوک محافظت میکنند. امکاناتی مثل دیوار آتش داخلی، اسکن روزانه فایلها، بلاک آیپی مشکوک و اطلاعرسانی فوری از ویژگیهای مهم آنهاست. انتخاب یک افزونه امنیتی قوی و تنظیم درست آن، مهمترین گام برای امنیت سایت وردپرس است؛ لیست کامل و مقایسهای از این ابزارها را در مقاله بهترین افزونههای امنیتی سایت وردپرسی مطالعه کنید.
4- استفاده از رمز عبور قوی و احراز هویت دو مرحلهای (2FA)
رمز عبور باید ترکیبی از حروف کوچک و بزرگ، اعداد و کاراکترهای خاص و حداقل ۱۲ کاراکتر باشد و برای هر سرویس یک رمز جداگانه استفاده کنید. اما برای امنیت بیشتر، فعالسازی 2FA ضروری است؛ یعنی علاوه بر رمز، کاربر باید یک کد تأییدی از طریق موبایل یا اپلیکیشن (مثل Google Authenticator) وارد کند. با این کار حتی اگر رمز عبور لو برود، هکر بدون کد دوممرحلهای به امنیت پنل مدیریت دسترسی نخواهد داشت. مدیران سایت و کاربران سطح ادمین حتما باید این قابلیت را فعال کنند.
5- محدود کردن تعداد تلاش ورود ناموفق
یکی از رایجترین روشهای نفوذ، امتحان کردن هزاران رمز عبور مختلف است (حمله Brute Force). با افزونههایی مثل Limit Login Attempts یا تنظیمات افزونههای امنیتی، میتوانید تعیین کنید مثلا بعد از ۵ بار ورود ناموفق، آیپی مهاجم برای مدت مشخصی قفل شود. این تنظیم ساده، عمده حملات خودکار را در همان قدم اول بیاثر میکند.
6- پنهان کردن مسیر مدیریت (wp-login یا admin panel)
خیلی از هکرها ابتدا مسیر ورود مدیر سایت را پیدا میکنند و سپس حمله خود را شروع میکنند. با تغییر URL ورود پیشفرض (مثل wp-login.php) به آدرسی اختصاصی مثل /mylogin یا /access-panel، پیدا کردن صفحه ورود برای آنها سختتر میشود. غیرفعال کردن XML-RPC و محدود کردن دسترسی به wp-admin بر اساس آیپی هم دو ترفند مؤثر دیگر برای تقویت امنیت پنل مدیریت وردپرس است.
7- گرفتن بکاپ منظم از سایت (Backup)
همیشه فرض کنید ممکن است اتفاق بیفتد! داشتن نسخه پشتیبان روزانه یا هفتگی باعث میشود حتی در صورت هک یا خرابی، سایت را در عرض چند دقیقه بازیابی کنید. قاعده طلایی بکاپگیری، اصل «3-2-1» است: ۳ نسخه از دادهها، روی ۲ نوع رسانه مختلف، با ۱ نسخه خارج از سرور (فضای ابری مثل گوگل درایو). افزونههایی مثل UpdraftPlus این فرآیند را کاملا خودکار میکنند. اگر دسترسی به پنل مدیریتی را از دست دادید، میتوانید با آموزش ورود به وردپرس از طریق دیتابیس phpMyAdmin سایت را بازیابی یا رمز عبور را بازنشانی کنید.
8- استفاده از فایروال (Firewall) و فایروال وب اپلیکیشن (WAF)
فایروال (Firewall) اولین دیوار دفاعی بین اینترنت و سرور شماست. فایروال سروری ترافیک شبکه را کنترل میکند و فایروال وب اپلیکیشن (WAF) حملاتی مثل SQL Injection، XSS و درخواستهای مخرب را قبل از رسیدن به کدهای سایت مسدود میکند. ابزار متنباز ModSecurity یکی از محبوبترین WAFهای سروری است که روی اغلب هاستهای سیپنل فعال میشود و WAFهای ابری مثل Cloudflare هم بدون نیاز به نصب، همین حفاظت را در سطح کلان ارائه میدهند. ترکیب WAF سروری و ابری، امنترین حالت ممکن است.
9- تنظیم درست سطح دسترسی کاربران و فایلها
به هر کاربر فقط به اندازه نیازش دسترسی بده؛ مثلا نویسنده سایت به دسترسی ادمین یا دیتابیس نیاز ندارد. در وردپرس نقشهای پیشفرض (مدیر، ویرایشگر، نویسنده، مشارکتکننده و مشترک) را درست تخصیص دهید و حسابهای بلااستفاده را حذف کنید. سطح دسترسی فایلها هم باید استاندارد باشد: پوشهها معمولا ۷۵۵، فایلها ۶۴۴ و فایل حساس wp-config.php حتما ۶۰۰ یا محافظتشده باشد تا توسط کدهای مخرب خوانده نشود.
10- استفاده از هاست معتبر با امنیت چند لایه
انتخاب هاست معتبر یعنی استفاده از سرورهایی با مانیتورینگ ۲۴ ساعته، فایروال سروری، بکاپگیری خودکار، نسخه بهروز PHP و محافظت در برابر حملات DDoS. بسیاری از مشکلات امنیتی سایتها ریشه در هاست ارزان و بیکیفیت دارد؛ هاستی که بهروزرسانی نمیشود یا همسایههای سرور شما (در هاست اشتراکی) آلودهاند، امنیت سایت شما را هم تهدید میکند. قبل از خرید هاست، درباره سیاستهای امنیتی، پشتیبانی و سابقه شرکت میزبانی تحقیق کنید.
11- اسکن امنیتی دورهای با ابزارهایی مثل Sucuri یا SiteLock
این ابزارها به صورت روزانه یا هفتگی سایت را بررسی میکنند، بدافزار پیدا میکنند و گزارشهای دقیقی ارائه میدهند. بعضی از آنها حتی امکان حذف خودکار بدافزار را هم دارند. تست امنیت سایت باید جزء برنامه ماهانه هر مدیر سایت باشد؛ چون بسیاری از آلودگیها ماهها بدون هیچ علامت ظاهری در سایت باقی میمانند و در سکوت، اطلاعات کاربران را جمعآوری میکنند.
12- استفاده از Cloudflare و CDN با قابلیت امنیتی (CDN Security)
CDN دادههای سایت را از نزدیکترین سرور به کاربر ارسال میکند که هم سرعت سایت را زیاد میکند و هم در برابر حملات مقاومتر میسازد؛ چون درخواستها قبل از رسیدن به سرور اصلی، از فیلتر امنیتی عبور میکنند. Cloudflare شناختهشدهترین سرویس در این حوزه است که با پنهان کردن آیپی واقعی سرور، مقابله با حملات DDoS، فایروال WAF ابری و فیلتر ترافیک باتها، امنیت سایت را به شکل چشمگیری افزایش میدهد؛ نسخه رایگان آن برای اغلب سایتها کافی است. مزیت جانبی مهم CDN، بهبود سرعت لود سایت است که خودش یکی از عوامل مهم سئو است؛ برای آشنایی بیشتر مقاله آموزش جامع افزایش سرعت سایت را ببینید.
13- امنیت فرمها و جلوگیری از اسپم
فرمهای ورود، ثبتنام، تماس و پرداخت، دروازههای ورود اطلاعات به سایت شما هستند و به همین دلیل باید از آنها در برابر تزریق کد، اسپم و ارسالهای خودکار محافظت کنید. برای امنیت فرمها حتما این موارد را رعایت کنید: استفاده از کپچا (مثل Google reCAPTCHA)، اعتبارسنجی ورودیها در سمت سرور، رمزنگاری ارسال فرم با HTTPS و محدود کردن حجم و نوع فایلهای آپلودی. فرم تماس بدون محافظت، معمولا اولین نقطه تزریق اسکریپتهای مخرب به سایت است.
14- تحلیل لاگ و مانیتورینگ مداوم
لاگهای سرور و سایت مثل دوربین مداربسته سایت شما هستند؛ تمام رویدادها، ورودها، خطاها و درخواستهای مشکوک را ثبت میکنند. بررسی منظم لاگها به شما کمک میکند الگوهای حمله را زودتر ببینید، آیپیهای مشکوک را بلاک کنید و رفتار غیرعادی (مثلا ورود موفق ادمین در نیمهشب) را کشف کنید. افزونههای امنیتی و سرویسهای مانیتورینگ Uptime مثل UptimeRobot هم هشدارهای لحظهای قطعی یا تغییر محتوا را برایتان ارسال میکنند.
امنیت سایت وردپرس؛ راهنمای تخصصی برای سایتهای وردپرسی
بیش از ۴۰ درصد وبسایتهای جهان با وردپرس ساخته شدهاند و همین محبوبیت، آن را به هدف اصلی هکرها تبدیل کرده است؛ چون نفوذ به یک حفره امنیتی مشترک، میلیونها سایت را در اختیار مهاجم قرار میدهد. خبر خوب این است که با رعایت اصول امنیت وردپرس، میتوانید سایت خود را تا حد زیادی ایمن کنید. علاوه بر ۱۴ روش کلی که در بخش قبل گفته شد، این نکات تخصصی را برای سایتهای وردپرسی حتما اجرا کنید:
- غیرفعال کردن ویرایشگر فایل در پیشخوان: با افزودن
define('DISALLOW_FILE_EDIT', true);به فایل wp-config.php، جلوی ویرایش مستقیم قالب و افزونهها از داخل پیشخوان را بگیرید تا در صورت نفوذ، هکر نتواند کد تزریق کند. - غیرفعال کردن XML-RPC: این قابلیت قدیمی، بستری برای حملات Brute Force چندمسیره است؛ اگر از آن استفاده نمیکنید، کاملا ببندیدش.
- مخفی کردن نسخه وردپرس: نمایش شماره نسخه در کدهای سایت، نقشهای آماده برای هکرهاست تا آسیبپذیریهای آن نسخه را هدف بگیرند.
- محدود کردن تلاشهای ورود و تغییر آدرس ورود: مثل آنچه در بخش روشهای افزایش امنیت گفته شد، برای صفحه wp-login.php اعمال کنید.
- استفاده فقط از افزونهها و قالبهای رسمی: قالبها و افزونههای نالشده رایگان، شایعترین منبع بکدور در سایتهای وردپرسی ایرانی هستند.
- نصب افزونه امنیتی معتبر: ترکیبی از Wordfence یا Solid Security (iThemes) با اسکن دورهای Sucuri، پوشش خوبی برای امنیت سایت وردپرس فراهم میکند.
تست امنیت سایت؛ ابزارهای بررسی امنیت سایت
در دنیایی که تهدیدات سایبری با سرعت رشد میکنند، داشتن یک سایت ایمن فقط با اعتماد به حس شخصی ممکن نیست. برای اینکه مطمئن شوید سایت در برابر نفوذ، بدافزار، اسپم و دیگر تهدیدات محافظت شده، باید به سراغ ابزارهای تخصصی تست امنیت سایت بروید. این ابزارها دقیقا مثل یک پزشک برای وبسایت عمل میکنند؛ مشکلات امنیتی را پیدا میکنند، گزارش میدهند و در بعضی موارد راهحل هم پیشنهاد میکنند. بررسی امنیت سایت را حداقل ماهی یکبار با این ابزارها انجام دهید.
در ادامه بهترین ابزارهای تست و بررسی امنیت سایت در سال 2026 را معرفی میکنیم:
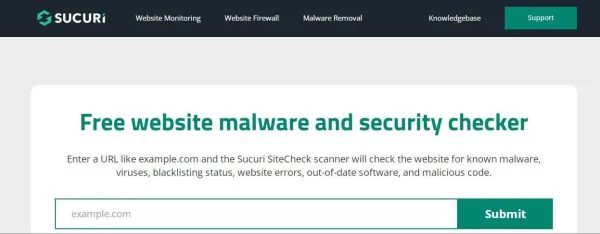
1- Sucuri SiteCheck: یکی از شناختهشدهترین اسکنرهای امنیتی رایگان برای سایت. با وارد کردن آدرس سایت، به صورت آنلاین بررسی میکند که آیا سایت آلوده به بدافزار است، لیست سیاه شده یا آسیبپذیری شناختهشده دارد.
2- Google Safe Browsing: با ابزار Safe Browsing گوگل میتوانید چک کنید آیا سایت شما توسط گوگل یا مرورگرها به عنوان «ناامن» شناخته شده است یا نه. این ابزار بیشتر برای بررسی وضعیت سایت در نتایج جستجو و اطمینان از اینکه سایت در لیست سیاه قرار نگرفته، مفید است.
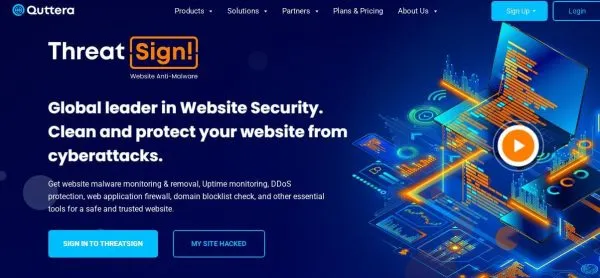
3- Quttera Web Malware Scanner: این ابزار هم یک اسکنر رایگان است که سایت را از نظر اسکریپتهای مشکوک، فیشینگ، لیست سیاه و کدهای مخرب بررسی میکند و حتی بعضی تهدیدات ناشناخته را هم شناسایی میکند.
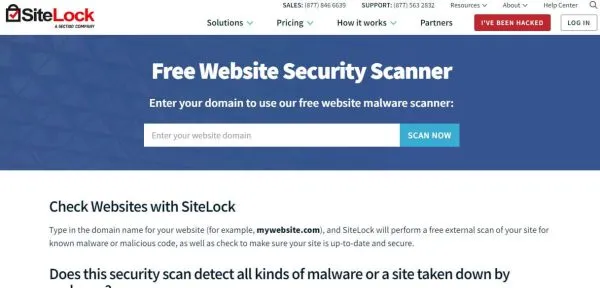
4- SiteLock: یکی از ابزارهای جامع که هم اسکن امنیتی ارائه میدهد و هم در صورت وجود بدافزار، خودش اقدام به پاکسازی میکند. SiteLock بیشتر برای سایتهای وردپرسی و فروشگاهی پیشنهاد میشود.
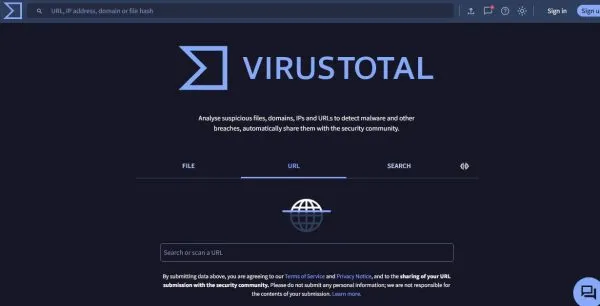
5- VirusTotal: برای اسکن فایلها یا URL سایت میتوانید آدرس سایت یا حتی یک فایل خاص را در این ابزار قرار دهید تا با دهها آنتیویروس قوی بررسی شود و نتیجه را در لحظه ببینید.
برای اینکه راحتترین ابزار مناسب خودتان را انتخاب کنید، مقایسه این ابزارها را در جدول زیر ببینید:
| ابزار | کاربرد اصلی | هزینه |
|---|---|---|
| Sucuri SiteCheck | اسکن بدافزار و بررسی لیست سیاه | رایگان (نسخه حرفهای پولی) |
| Google Safe Browsing | بررسی وضعیت سایت در گوگل و مرورگرها | رایگان |
| Quttera | شناسایی اسکریپتهای مخرب و تهدیدات ناشناخته | رایگان (نسخه حرفهای پولی) |
| SiteLock | اسکن + پاکسازی خودکار بدافزار | پولی (اسکن اولیه رایگان) |
| VirusTotal | اسکن URL و فایل با دهها آنتیویروس | رایگان |
| WPScan | تست نفوذ تخصصی سایتهای وردپرسی | نسخه محدود رایگان |
✅ چکلیست امنیت وبسایت (2026)
برای اینکه هیچکدام از موارد امنیتی از قلم نیفتد، چکلیست کامل امنیت سایت در سال 2026 را آماده کردهایم؛ آن را ذخیره کنید و هر چند ماه یکبار مرور کنید:
۱. امنیت پایهای سایت
- فعالسازی گواهی SSL و استفاده از HTTPS
- استفاده از رمز عبور قوی و منحصربهفرد برای مدیریت سایت
- فعالسازی احراز هویت دو مرحلهای (2FA)
- غیرفعالسازی قابلیت لیست کردن فایلهای دایرکتوری
- بررسی سطح دسترسی فایلها (CHMOD مناسب)
۲. بهروزرسانی و نگهداری سیستم
- بهروزرسانی منظم CMS (مثل وردپرس، جوملا و…)
- بهروزرسانی افزونهها و قالبها بلافاصله پس از انتشار نسخه جدید
- حذف افزونهها و قالبهای بلااستفاده و نالشده
- استفاده فقط از افزونهها و قالبهای رسمی و مطمئن
۳. امنیت ورود و پنل مدیریت
- تغییر مسیر پیشفرض صفحه ورود مدیریت (مثلا wp-login.php)
- محدودسازی تعداد ورود ناموفق (جلوگیری از حمله Brute Force)
- ثبت و نظارت بر فعالیتهای ورود و خروج مدیران
- مدیریت دسترسی کاربران بر اساس نقش (Role Management)
۴. حفاظت در برابر حملات سایبری
- نصب و فعالسازی فایروال (WAF مثل ModSecurity یا Cloudflare)
- بررسی منظم سایت با ابزارهای امنیتی مانند Sucuri و SiteLock
- جلوگیری از اجرای فایلهای PHP در پوشه آپلود
- امنیت فرمها با کپچا و اعتبارسنجی سمت سرور
- استفاده از آنتیویروس معتبر روی سیستم شخصی مدیر سایت
۵. پشتیبانگیری و بازیابی
- فعالسازی سیستم پشتیبانگیری (Backup) خودکار روزانه یا هفتگی
- ذخیره بکاپ در یک فضای جدا (ابر یا FTP خارج از سرور)
- تست دورهای فایلهای بکاپ برای اطمینان از سلامت آنها
۶. نظارت و تست امنیتی
- اسکن امنیتی هفتگی یا ماهانه (تست امنیت سایت)
- بررسی وضعیت سایت در ابزار Google Safe Browsing
- استفاده از ابزارهایی مثل WPScan برای سایتهای وردپرسی
- مانیتورینگ دائمی Uptime سایت و ترافیک مشکوک
- تحلیل لاگهای سرور برای شناسایی رفتارهای غیرعادی
۷. امنیت کاربران و ارتباطات
- رمزنگاری فرمهای ورود، ثبتنام و پرداخت با HTTPS
- نمایش اطلاعیه امنیتی به کاربران در صورت نیاز
- بررسی فرمهای تماس از نظر تزریق اسکریپت یا اسپم
۸. انتخاب هاست امن و زیرساخت مطمئن
- استفاده از شرکت هاستینگ معتبر با فایروال سروری
- پشتیبانی هاست از ابزارهایی مثل Cloudflare و CDN
- بررسی روزانه لاگ سرور برای رفتارهای مشکوک
جمعبندی؛ سایت امن یعنی کسبوکار مطمئن
امنیت سایت یک هزینه نیست؛ یک سرمایهگذاری است. همانطور که در این راهنمای کامل دیدید، امنیت وبسایت ترکیبی از اقدامات ساده اما مداوم است: فعالسازی گواهی SSL و HTTPS، بهروزرسانی منظم وردپرس و افزونهها، نصب افزونه امنیتی و فایروال WAF، بکاپگیری منظم، استفاده از Cloudflare و CDN، و تست امنیتی دورهای. اجرای همین چکلیست، بیش از ۹۰ درصد حملات رایج را خنثی میکند و سایت شما را از سرنوشت هزاران سایت هکشده سالانه نجات میدهد.
به یاد داشته باشید که آموزش امنیت سایت به تیم محتوایی و کارکنان سازمان (شناخت فیشینگ، رمزهای امن و مدیریت دسترسی) نیز بخشی از استراتژی دفاعی است و حتی شرکتهای بزرگ، دوره امنیت سایت را برای کارشناسان خود برگزار میکنند. اگر وقت یا تخصص کافی برای اجرای این موارد ندارید، میتوانید سفارش امنیت سایت خود را به تیم متخصص وبداران بسپارید. خدمات امنیت سایت ما شامل بررسی کامل حفرههای امنیتی، پاکسازی بدافزار، امنسازی وردپرس، نصب و پیکربندی فایروال و مانیتورینگ دورهای است تا همیشه یک سایت امن و بدون دغدغه داشته باشید. جهت دریافت مشاوره رایگان همین حالا با کارشناسان وبداران تماس بگیرید.
سوالات متداول درباره امنیت سایت
آیا داشتن گواهی SSL به تنهایی برای امنیت سایت کافی است؟
خیر. SSL فقط اطلاعات بین مرورگر و سرور را رمزنگاری میکند، اما سایت را در برابر تهدیداتی مثل بدافزار، حملات DDoS یا نفوذ از طریق افزونهها محافظت نمیکند. SSL یکی از پایههای امنیت است، نه تمام آن. برای امنیت کامل باید فایروال WAF، بهروزرسانی منظم، بکاپگیری و اسکن دورهای را هم در کنار آن اجرا کنید.
چند وقت یکبار باید سایت را از نظر امنیتی بررسی کنیم؟
پیشنهاد میشود حداقل هفتهای یکبار از ابزارهایی مانند Sucuri یا WPScan برای اسکن سایت استفاده کنید و هر ماه یک بررسی کامل امنیتی انجام دهید. بهروزرسانیها را باید بلافاصله پس از انتشار نسخه جدید اعمال کنید و لاگهای سایت را هم هفتگی بازبینی نمایید.
بهترین افزونههای امنیتی برای وردپرس کدامند؟
Wordfence، Solid Security (iThemes Security) و Sucuri Security از بهترین و محبوبترین افزونهها برای محافظت از وبسایت وردپرسی هستند. این افزونهها امکاناتی مثل فایروال، اسکن بدافزار، محدود کردن تلاش ورود و احراز هویت دو مرحلهای را در اختیار شما میگذارند. مقایسه کامل آنها را در مقاله بهترین افزونههای امنیتی سایت وردپرسی بخوانید.
اگر سایت من هک شد، چه کاری باید انجام دهم؟
اول از همه سایت را موقتا از دسترس خارج کنید تا اطلاعات بیشتری سرقت نشود، سپس نسخه بکاپ سالم را بازیابی کرده و از یک افزونه یا شرکت امنیتی معتبر برای پاکسازی و بررسی دقیق استفاده کنید. حتما همه رمزهای عبور را تغییر دهید، حفره نفوذ را پیدا و برطرف کنید و در نهایت از ابزار Google Search Console درخواست بازبینی بدهید تا سایت از لیست سیاه خارج شود.
آیا استفاده از قالبها و افزونههای رایگان خطرناک است؟
خود قالب یا افزونه رایگان خطرناک نیست؛ اما اگر از منابع نامعتبر دانلود شده باشند، ممکن است حاوی کدهای مخرب یا Backdoor باشند. همیشه فقط از مخزن رسمی وردپرس یا سایتهای معتبر خرید و دانلود کنید و هرگز از نسخههای نالشده استفاده نکنید.
امنیت سایت چقدر هزینه دارد؟
هزینه امنیت سایت به اندازه و نوع سایت بستگی دارد؛ اما پیشگیری همیشه بسیار ارزانتر از درمان است. گواهی رایگان SSL، افزونه امنیتی رایگان مثل Wordfence و بکاپگیری خودکار با UpdraftPlus بخش عمده نیازهای یک سایت معمولی را پوشش میدهند. خدمات امنیت سایت حرفهای (امنسازی کامل، پاکسازی بدافزار و مانیتورینگ) هزینهای دارد که در مقابل ضرر مالی و اعتباری یک هک، ناچیز است.
آیا سایتهای کوچک هم هدف هکرها قرار میگیرند؟
بله! برخلاف تصور رایج، بیشتر حملات به صورت خودکار و با ربات انجام میشود و هکرها سایت کوچک و بزرگ را تفکیک نمیکنند. در واقع سایتهای کوچکی که بهروزرسانی نمیشوند، به دلیل حفرههای امنیتی باز، هدف آسانتری هستند و معمولا برای ارسال اسپم، ماینینگ یا حمله به سایتهای دیگر مورد سوءاستفاده قرار میگیرند.
چطور متوجه شویم سایت ما هک شده است؟
نشانههای رایج هک سایت شامل افت ناگهانی رتبه گوگل، نمایش هشدار «سایت ناامن است» در مرورگر، ارسال ایمیل اسپم از دامنه شما، ظاهر شدن صفحات عجیب در نتایج جستجو، تغییر محتوای سایت بدون دخالت شما، افت شدید سرعت و ورودهای ناموفق مکرر به پنل مدیریت است. با ابزارهای تست امنیت سایت مثل Sucuri SiteCheck و گزارشهای Google Search Console میتوانید وضعیت واقعی سایت را بررسی کنید.
تفاوت فایروال سرور (ModSecurity) و WAF ابری چیست؟
ModSecurity یک فایروال وب اپلیکیشن (WAF) متنباز است که روی خود سرور نصب میشود و ترافیک ورودی را قبل از رسیدن به سایت بررسی میکند. WAF ابری مثل Cloudflare، قبل از اینکه ترافیک به سرور شما برسد، در شبکه کلان فیلتر میکند. هر دو در برابر حملاتی مثل SQL Injection و XSS از سایت محافظت میکنند و ترکیب هر دو، امنترین حالت ممکن برای سایت شماست.
Cloudflare چیست و چگونه امنیت سایت را افزایش میدهد؟
Cloudflare یک سرویس CDN با قابلیتهای امنیتی پیشرفته (CDN Security) است که بین کاربران و سرور شما قرار میگیرد. این سرویس با پنهان کردن آیپی واقعی سرور، مقابله با حملات DDoS، فایروال WAF ابری و فیلتر ترافیک مخرب و رباتها، امنیت سایت را به شکل چشمگیری افزایش میدهد. نسخه رایگان Cloudflare برای اغلب سایتهای کوچک و متوسط کاملا کافی است.


نظرات و پرسشهای شما
تجربیات و نظرات خود را با ما در میان بگذارید.
هنوز دیدگاهی برای این بخش ثبت نشده است. اولین نظر را شما بنویسید!